Cuando el apocalipsis de la IA se convierte en una conversación habitual en la mesa, sabrás que hemos llegado a la etapa de locura. Agentes de inteligencia artificial deshonestos están pirateando a los competidores. Ex empleados de Big Tech están publicando advertencias al estilo Skynet en las redes sociales. Los directores ejecutivos están pidiendo ayuda a gritos de tal manera que este tema tecnológico, alguna vez complicado, se ha convertido en una lucha política de primera línea.
Sigo pensando que muchas de las preocupaciones expuestas por los propios líderes de la IA son enormemente egoístas, especialmente cuando sus empresas pronto saldrán a bolsa. Pero la creciente lista de escándalos de IA es real. Y nos dice que el status quo para regular esta nueva y poderosa tecnología no está funcionando.
La pregunta que ahora está en la mente de todos: ¿Es posible algún tipo de freno global? ¿Qué tipo de régimen de seguridad de la IA es práctico a corto plazo cuando no hay confianza entre los principales gobiernos? ¿Y qué podría funcionar cuando las empresas se resisten a renunciar a su salsa secreta y están decididas a dominar la carrera mundial de la IA?
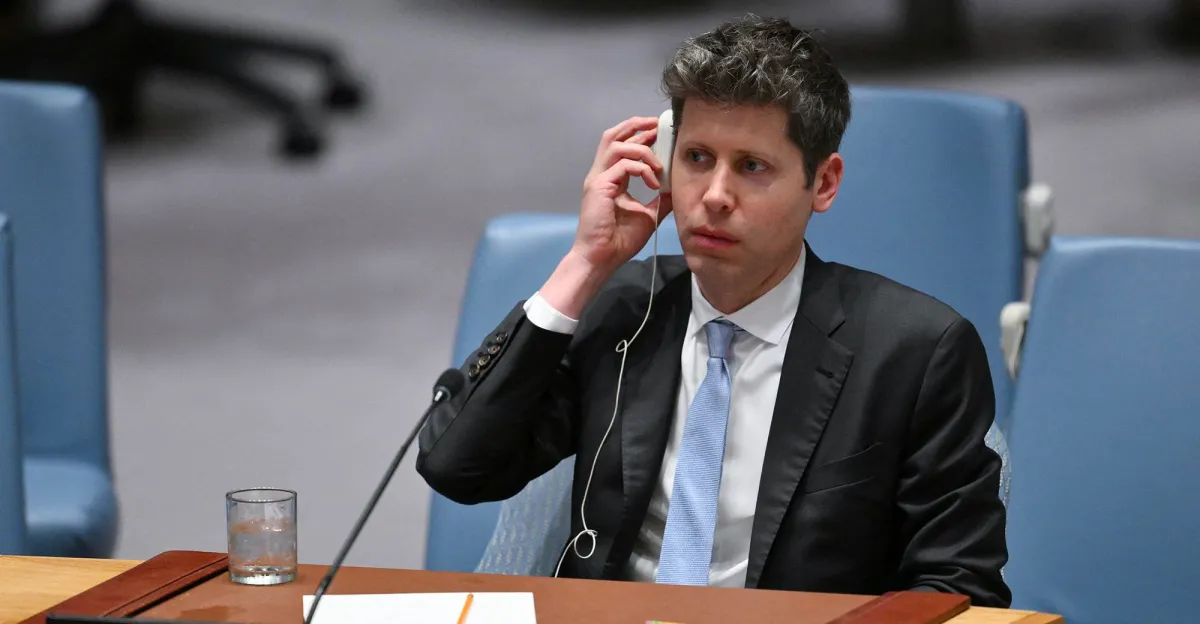
Actualmente se están desarrollando dos conversaciones importantes, en tiempo real. El miércoles, el presidente Donald Trump recibió al presidente chino Xi Jinping en Washington para una cumbre de tres días, parte de la cual estará dedicada a los riesgos de la IA. El mismo día, con la reunión de las Naciones Unidas para su Asamblea General anual, los jefes de las principales empresas de IA del mundo instaron a la ONU a vigilar la tecnología emergente, o correr el riesgo de acabar con la humanidad. «Podríamos perder el control del futuro ante la IA», dijo sin rodeos el jefe de OpenAI, Sam Altman, al Consejo de Seguridad de la ONU.
Ante este pánico colectivo, es hora de respirar profundamente.
De hecho, la seguridad de la IA ha estado en la mente de muchos formuladores de políticas durante años, y ganó impulso después de que se introdujo ChatGPT en 2022. Los gobiernos celebraron audiencias, convocaron grupos de expertos y redactaron sus propios esquemas sobre cómo mantenerla bajo control. Estos no fueron sólo ejercicios de escucha ociosa. No todos son muy conocidos por el público en general, pero dieron como resultado planes reales.
Salvo que se produzcan avances esta semana, ya contamos con un escudo cuasi planetario contra esta tecnología potencialmente desbocada. Ésa es la buena noticia.
La mala noticia es que todavía no está en funcionamiento. Tampoco está claro si realmente funcionará. Entonces, ¿qué es y cómo podemos solucionarlo para tener un sistema global que responda a tiempo para hacer frente a las amenazas increíblemente rápidas de la IA?
Cómo se ve ahora el mosaico global de IA
Durante los últimos cuatro años, las naciones más conocedoras de la tecnología (y los posibles líderes de la IA) han estado manteniendo conversaciones serias sobre esta amenaza exacta a la seguridad de la IA. Algunos están en el Congreso y la Casa Blanca; algunos en la ONU, en el G7 y en otras capitales.
He estado cubriendo esto de cerca como periodista de tecnología global, desde mi posición actual en un grupo de expertos. Así es como se ve el paisaje:
- Existen institutos nacionales de seguridad y protección de la IA, organismos financiados por el gobierno cuyo trabajo es darle un puntapié a los últimos productos de las empresas de IA antes de que se suelten a la naturaleza.
- También hay compromisos voluntarios de las empresas, muchas de las cuales han hecho sus propios compromisos o han desarrollado estándares conjuntos, para proteger las elecciones de las amenazas de la IA, detener la propagación de imágenes ultrafalsas impulsadas por la IA y esfuerzos conjuntos entre el gobierno y las empresas para incorporar la seguridad en el desarrollo de la tecnología.
- A nivel internacional, existe un mecanismo de presentación de informes liderado por el G7, adoptado por las naciones tecnológicas occidentales más importantes, que permite a los gigantes de la IA compartir cómo están construyendo sus últimos modelos, así como crear estándares sobre cómo reducir riesgos catastróficos.
- Un informe científico internacional proporciona una actualización anual sobre los riesgos que plantean los sistemas de inteligencia artificial más avanzados, basándose en investigaciones existentes, para ayudar a los gobiernos a planificar lo peor.
¿Qué falta en todo eso? Lo que nos falta actualmente (y lo que se necesita de aquí a finales de 2026) es una manera de convertir esta industria artesanal de mecanismos de seguridad de IA en un sistema de primera respuesta funcional, pero tosco, cuando las cosas salen mal de repente.
Los últimos cuatro años han trazado un camino, y algunos de los sistemas necesarios incluso existen. Pero no hay forma de responder globalmente, y en tiempo real, cuando ocurre una crisis de IA, especialmente si un evento de ese tipo, posiblemente apocalíptico, afecta a países que ya se muestran escépticos entre sí.
La cumbre entre Estados Unidos y China de esta semana puede ser un paso en la dirección correcta. Según las propuestas esbozadas por funcionarios estadounidenses, Washington y Beijing podrían establecer una línea directa entre el secretario del Tesoro estadounidense, Scott Bessent, y el viceprimer ministro chino, He Lifeng, en caso de que un incidente de IA afectara la seguridad nacional de cada país.
Aún no está claro si la reunión de Trump con Xi conducirá a tal progreso. Los funcionarios chinos también se han opuesto a las peticiones de Washington de que se establezcan normas sobre IA porque, hasta ahora, el Congreso no ha actuado y China ya tiene una de las supervisión de IA más estricta del mundo.
Para que la IA sea “segura”, esta conversación deberá ir más allá de la cumbre entre Estados Unidos y China de esta semana. Depender únicamente de Washington y Beijing (posiblemente las potencias más importantes en IA) no resolvería los problemas subyacentes ni haría que otros países se sintieran más cómodos.
Lo que necesitamos a continuación, por lo que realmente nos salva.
He estado hablando con expertos en seguridad de IA y funcionarios gubernamentales, y está claro que la pieza que falta es una forma de activar todo este sistema en una crisis. No es necesario que todos los países tengan las mismas políticas de seguridad de la IA, y nunca las tendrán. Pero al igual que con las armas nucleares (una tecnología igualmente altamente amenazadora que el mundo encontró una manera de contener), la seguridad requiere un acuerdo global aproximado sobre cómo responder rápidamente cuando algo sale terriblemente mal.
Lo que se necesita en este momento es un mecanismo de respuesta rápida de 90 días que una las piezas existentes del rompecabezas de seguridad de la IA. He reunido algunas ideas sobre cómo debería funcionar y quién debe registrarse. Por supuesto, nada de lo que describo a continuación es suficiente. Pero, juntos, son más plausibles que tratar de negociar un régimen global integral (y mucho menos organizar otra cumbre sobre IA) mientras Washington, Beijing y otras capitales nacionales no están de acuerdo sobre lo que realmente significa “seguridad de la IA”.
Todas estas opciones se basan en mecanismos existentes, se derivan de esfuerzos que han funcionado en otras áreas políticas y proporcionan una curita al dilema de seguridad de la IA hasta que se pueda negociar una solución más duradera.
- En primer lugar, los desarrolladores, los institutos de seguridad de la IA y los reguladores de diferentes países deberían acordar que cuando ocurre un incidente, se activa un protocolo específico al estilo de Chernobyl. Eso significaría presentar un informe confidencial dentro de un período de 72 horas a un respondedor nacional designado y a una pequeña secretaría técnica. Puede basarse en el Monitor de Incidentes de IA de la OCDE, conducir a una investigación técnica confidencial de múltiples partes interesadas sobre lo que salió mal y, posteriormente, la publicación de una nota anónima sobre las lecciones aprendidas.
- En segundo lugar, los gobiernos y los desarrolladores pueden acordar publicar declaraciones comunes relacionadas con salvaguardias, riesgos residuales, umbrales de escalada y auditorías independientes antes del lanzamiento o actualización de un modelo de próxima generación. Utilizaría como base el marco de presentación de informes del Proceso de IA de Hiroshima del G7 y convertiría la mezcolanza actual de declaraciones de seguridad corporativa y estándares voluntarios en una obligación mínima común de divulgación. Considérelo similar a las pruebas de resistencia bancarias colectivas después de la crisis financiera mundial de 2008. Puede permitir que personas externas comparen verdaderamente los protocolos de seguridad de los modelos sin poner a alguien a cargo de determinar qué empresa lo está haciendo mejor.
- En tercer lugar, crear una línea directa de seguridad de IA entre Estados Unidos y China al estilo de la Guerra Fría, pero considérelo como un paso inicial que luego puede abrirse a otros países. Hay buenas razones, a largo plazo, para que no se debería permitir que Washington y Beijing gobiernen la inteligencia artificial entre ellos, y el resto del mundo debería tener un lugar real en la mesa. Pero por ahora esas son las dos “grandes potencias” en la conversación sobre tecnología, y podemos dejar de lado ese argumento filosófico para crear una línea de comunicación directa permanente y técnicamente informada para incidentes agudos de riesgo de IA. Su cometido es intrínsecamente limitado: prevenir malentendidos peligrosos relacionados con incidentes graves en modelos, ciberataques basados en IA y/o presuntos incumplimientos de los compromisos de seguridad acordados.
Hay límites obvios a lo que describo anteriormente. Por un lado, es una visión intrínsecamente centrada en Occidente que descuenta principalmente a los países de mayoría global. También ejerce demasiada influencia sobre las instituciones existentes como la Organización para la Cooperación y el Desarrollo Económicos, así como sobre la relación entre Estados Unidos y China. Los funcionarios de otros países se opondrán legítimamente a las tres opciones, y con razón.
Pero no se trata de crear un mandato vago e inaplicable liderado por la ONU para la seguridad de la IA. Tampoco se trata de acorralar a los gatos geopolíticos para elaborar un tratado global sobre IA. Las opciones: un protocolo de seguridad colectivo y un protocolo de notificación de incidentes; estándares comunes previos al lanzamiento; y una línea directa de seguridad de IA entre Estados Unidos y China, son inherentemente de corto plazo. También se basan en esfuerzos existentes y en aquellos que han funcionado con éxito en otras áreas de políticas.
Habrá tiempo para discutir sobre el futuro de la seguridad de la IA. Pero ahora no es ese momento. Los últimos modelos de IA se están moviendo más rápido de lo que muchos esperaban, a los jefes tecnológicos les preocupa que sus creaciones ya estén fuera de control y la ventana para actuar puede ser menor de lo que todos pensamos.
Lo que se requiere son medidas prácticas para mitigar las crecientes preocupaciones de la gente en medio de una tensión geopolítica intensificada, una falta de confianza entre gobiernos y empresas y la necesidad de no permitir que lo perfecto se interponga en el camino de lo bueno.
