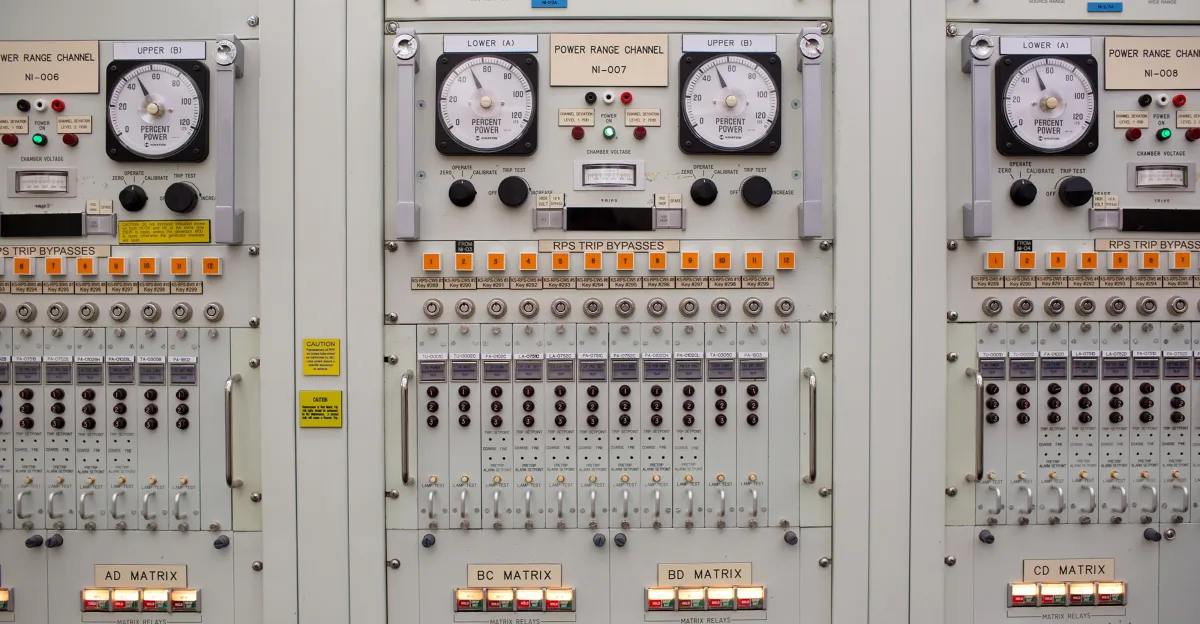
Hace casi dos décadas, un grupo de investigadores del Laboratorio Nacional de Idaho realizó un experimento secreto, conocido como Prueba del Generador Aurora, en un enorme generador diésel de color verde esmeralda. Utilizando 30 líneas de código, piratearon la trastienda virtual del generador, corrompiendo las protecciones y activando interruptores que lo dejaron fuera de sincronización con el resto de la red eléctrica.
Ante una audiencia de ejecutivos de empresas de servicios eléctricos y funcionarios del departamento de energía que observaban desde una sala cercana, el generador de 27 toneladas se sacudió violentamente, lanzando un humo oscuro mientras sus entrañas de goma se desgarraban rápidamente.
«La implicación era que con sólo unas pocas líneas de código, se pueden crear condiciones que físicamente serían muy dañinas para las máquinas de las que dependemos», le dijo más tarde el investigador principal, Michael Assante, al periodista Andy Greenberg en su libro. gusano de arena: Una nueva era de guerra cibernética y la caza de los piratas informáticos más peligrosos del Kremlin. «Sentí un verdadero hueco en el estómago. Fue como vislumbrar el futuro».
Ese futuro parece haberse acercado mucho más esta semana, con los principales desarrolladores y ejecutivos de IA admitiendo casualmente que creen que su creación, parafraseando una publicación X que guiña un ojo, tiene tantas probabilidades de acabar con la humanidad como los New York Jets de llegar a los playoffs esta temporada. Ahora, exactamente cómo La IA lograría matar a todos es un territorio mucho más turbio. Pero, como Assante intuyó hace tantos años, es posible que la IA no necesite ser todopoderosa para saltar de su jaula virtual a la infraestructura crítica que alimenta nuestros hospitales, descarga nuestros inodoros y bombea agua a nuestros grifos. Sólo hace falta que caiga en las manos equivocadas.
Casi cualquier escenario apocalíptico de la IA que se pueda imaginar comienza con un enjambre de robots sombríos deslizándose por el ciberespacio, metiendo sus narices detrás de escena de plantas de energía, hornos tostadores, semáforos o incluso, en un caso completamente extremo, nuestro arsenal de armas nucleares. Si destruir el generador Aurora, como mínimo, requería que un hacker humano escribiera el código, desde entonces la IA ha derribado por completo la barrera de entrada para causar estragos, como lo demostró el incidente de Hugging Face a principios de este año.
Pero la IA no tiene por qué actuar de forma deshonesta y amenazar la red eléctrica o alterar el agua del grifo. Según los expertos, ya estamos ante una nueva era de piratería informática impulsada por la IA pero dirigida por humanos. Dado que algunas de las infraestructuras más sensibles del país son sorprendentemente vulnerables a los ataques, el apocalipsis de la IA más probable podría comenzar con la torre de agua o el generador inactivo en su patio trasero. En el peor de los casos, esto podría conducir a una cascada de fallas aterradoras en los sistemas de los que dependemos para vivir cómodamente la vida moderna, desde hacer funcionar nuestro aire acondicionado en veranos abrasadores hasta geolocalizar nuestros barcos y aviones.
“Antes, era necesario tener experiencia técnica altamente calificada” para realizar alguna versión de una prueba de generador Aurora en la vida real, dijo Álvaro Cárdenas, profesor de informática en UC Santa Cruz. «Y ahora sólo hay que tener una idea general de lo que es posible».
La IA está empeorando mucho una vieja amenaza
No mucho después de que el Laboratorio Nacional de Idaho pirateara ese generador deficiente para que se quemara, el gobierno federal ordenó que las empresas de servicios eléctricos adoptaran medidas básicas de higiene en materia de ciberseguridad.
Y, sin embargo, gran parte de la infraestructura crítica de Estados Unidos (como gasoductos, plantas desalinizadoras de agua o terminales de carga) sigue lamentablemente sin estar preparada ni siquiera para los ciberataques convencionales, y mucho menos para el inminente ataque de la IA.
Esto se debe en parte a que los ataques cibernéticos como el simulado en la prueba del Generador Aurora han sido durante mucho tiempo (y siguen siendo, hasta cierto punto) extremadamente raros y poco atractivos para la mayoría de los piratas informáticos criminales porque están optimizados para causar interrupciones en lugar de ganancias financieras. Pero en el proceso de hacer que sea extremadamente fácil para cualquiera codificar, la IA también ha hecho que sea extremadamente fácil para casi cualquier persona acceder a su cuenta bancaria en línea o, en teoría, a un depósito local o a la red eléctrica. Los agentes de IA también pueden ampliar enormemente el alcance sobre objetivos fáciles porque, como lo expresó Andy Bochman, experto en resiliencia de infraestructura en West Yost, “no duermen, no se cansan y no se enferman”.
En el pasado, incluso aquellos que querían lanzar ataques a gran escala a la infraestructura probablemente no eran lo suficientemente inteligentes para hacerlo. Y aunque otras naciones como China, Irán y Rusia ya han violado muchos de nuestros sistemas de infraestructura (como nosotros hemos hecho los suyos), no han optado por armar mucho escándalo una vez dentro.
«La geopolítica está erosionando la idea de que aquellos con capacidad carecen de la intención, y la IA está erosionando la otra parte: aquellos con la intención carecen de la capacidad».
— Jason Healey, académico de ciberseguridad de la Universidad de Columbia
Pero esa norma está cambiando ahora, afirmó Jason Healey, académico de ciberseguridad de la Universidad de Columbia. “La geopolítica está erosionando la idea de que quienes tienen la capacidad carecen de la intención, y la IA está erosionando la otra parte: que quienes tienen la intención carecen de la capacidad”, me dijo. Entonces, por un lado, una nación como Rusia podría estar mucho más inclinada ahora que antes a alterar nuestra red eléctrica. Y, por otro lado, un lobo solitario nihilista o un grupo terrorista podría utilizar la IA para causar mucho más daño que nunca antes.
El mes pasado vislumbramos cómo podría verse esto cuando docenas de sistemas de agua y aguas residuales en pequeñas ciudades de todo el país fueron atacados por un grupo de piratas informáticos probablemente asociados con Irán, lo que provocó cortes temporales de agua e inundaciones. Estos ataques no se han relacionado definitivamente con la IA, pero la Agencia de Seguridad Nacional advirtió poco después que los piratas informáticos han estado utilizando activamente la IA para atacar infraestructuras estadounidenses como esta. Unas semanas más tarde, el presidente Donald Trump declaró una emergencia nacional por la interferencia extranjera en la red eléctrica, en referencia a la creciente amenaza de la ciberseguridad.
La mayoría de los sistemas de agua del país son extremadamente locales y absurdamente expuestos a este tipo de ataques, hasta tal punto que “es casi como tener una alfombra de bienvenida” para un posible hacker, dijo Bochman, principalmente porque estas empresas de servicios públicos son demasiado pequeñas y no cuentan con fondos suficientes para hacer mucho para detenerlos. «Tienes un millón de otros problemas de los que ocuparte, como el envejecimiento de la infraestructura: tus cosas se están desmoronando porque han estado bajo tierra durante 100 años», dijo. Abordar ese mantenimiento diferido a menudo parece mucho más urgente que hacer “algo más en materia de ciberseguridad”.
Ya sea que se trate de un grupo de agentes deshonestos o de un Estado-nación hostil que intenta alterar nuestra electricidad, debemos preparar nuestra infraestructura más importante para lo peor. En opinión de Bochman, eso puede significar rechazar la presión de digitalizar todo en primer lugar y avanzar hacia algo que se parezca a los días en que “la gente manejaba cosas como subestaciones, se comunicaba por teléfono fijo y leía medidores, las cosas analógicas”, dijo. «La pantalla es algo infinitamente manipulable».
Healey, que asesoró intensamente a la administración Biden en materia de ciberseguridad e infraestructura, cree que la nación necesita desesperadamente una respuesta coordinada, entre el gobierno federal y las empresas de inteligencia artificial, pero también entre Estados Unidos y otros países como China, donde se están desarrollando modelos igualmente poderosos. Y los sistemas de servicios públicos deben asumir que serán un objetivo y mejorar sus prácticas de ciberseguridad en consecuencia, dice Healey, idealmente con financiación del gobierno federal o, quizás más apropiadamente, de empresas de inteligencia artificial.
Nadie sabe con precisión cuán vulnerable es la infraestructura de Estados Unidos a la IA en este momento, en parte porque los formuladores de políticas (y quizás lo más inquietante, los propios creadores de la IA) parecen lamentablemente inseguros de cómo evitar que la tecnología actúe mal (o obedezca malas órdenes) en primer lugar. Al menos por ahora, la solución podría ser, como sugiere Bochman, desconectar tantos de nuestros sistemas críticos como sea posible, para ocultarlos mejor de la IA y de aquellos que harían un mal uso de ellos.
«Cuando empiezan a suceder cosas malas, nadie sabrá qué hacer ni por qué porque son cajas negras; las personas que las fabrican no saben lo que sucede dentro», dijo Bochman. «Y las personas pobres de servicios públicos que, en última instancia, asumen el riesgo cuando alguien resulta dañado por un sistema» tampoco entenderán qué salió mal, «y desearán a Dios no haberlo tomado en cuenta».
